دوربین پانوراما
کیفیت تصویر دو مگاپیکسل FULLHD با نرم افزار v380 pro
زاویه دید واید 360 درجه
انتقال صدای دو طرفه دارای اسپیکر و میکروفن با کیفیت
ساپورت کارت کافظه میکرو ...
امنیت شبکه فقط به نصب یک فایروال یا آنتیویروس محدود نمیشود. در بررسی شبکه شرکت ها ، همیشه مشکل از یک حمله پیچیده شروع نمی شود.گاهی تنها یک دسترسی مدیریتی که مدت ها بدون استفاده فعال مانده ، یک رمز عبور ضعیف روی تجهیزات ، یا دسترسی غیر ضروری یک کاربر به بخشی از شبکه میتواند نقطه شروع یک مشکل امنیتی باشد . به همین دلیل در بررسی امنیت شبکه فقط تجهیزات امنیتی را بررسی نمی کنیم . نحوه دسترسی کاربران ، سرویس های فعال و تنظیمات تجهیزات شبکه باید بررسی شود. شبکه شرکتها مجموعهای از سرورها، تجهیزات، کاربران، سرویسها و اطلاعات حساس است و هر بخش میتواند در معرض دسترسی غیرمجاز، بدافزار، نشت اطلاعات یا اختلال قرار بگیرد.
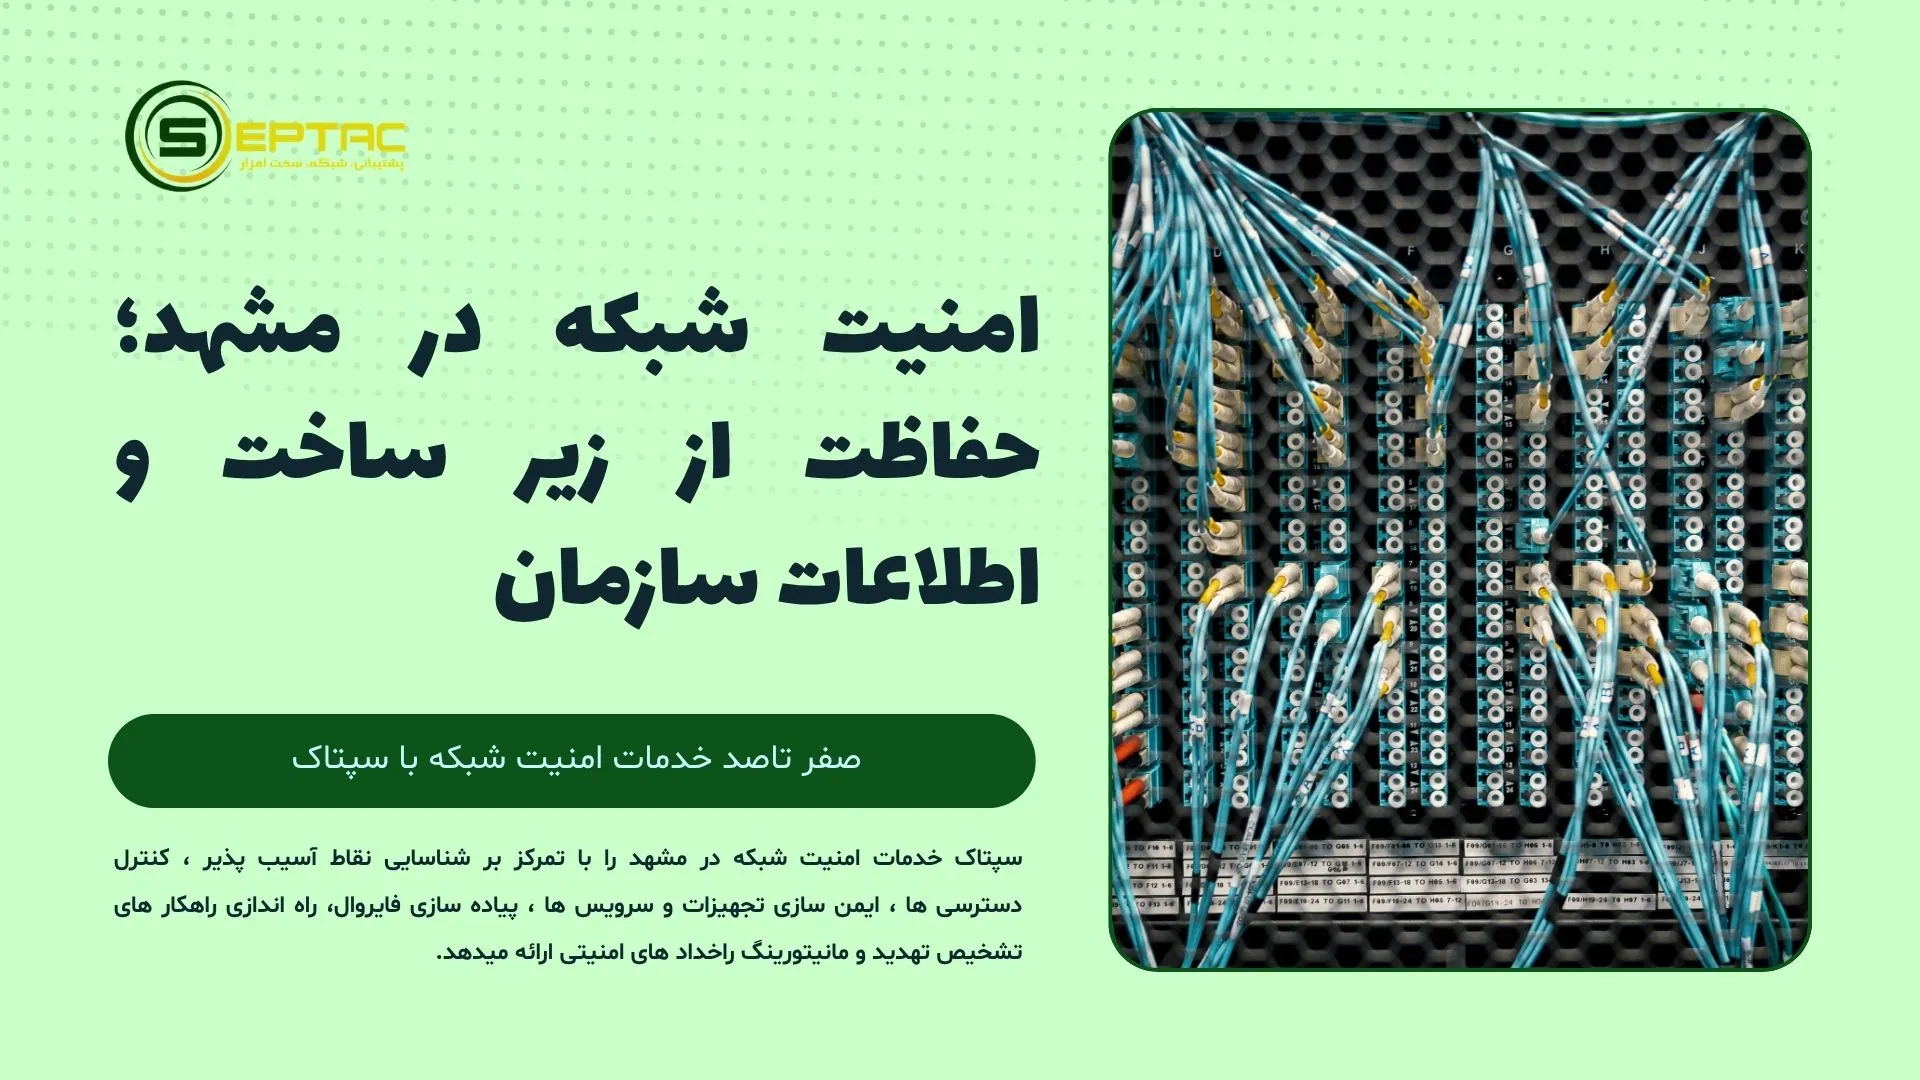
سپتاک خدمات امنیت شبکه در مشهد را با تمرکز بر شناسایی نقاط آسیبپذیر، کنترل دسترسیها، ایمنسازی تجهیزات و سرویسها، پیادهسازی فایروال، راهاندازی راهکارهای تشخیص تهدید و مانیتورینگ رخدادهای امنیتی ارائه میدهد.
افزایش تعداد کاربران، اتصال تجهیزات مختلف به شبکه و استفاده از سرویسهای آنلاین، سطح دسترسی و نقاط ورود به شبکه سازمان را بیشتر کرده است. یک تنظیم اشتباه در فایروال، دسترسی بیش از حد کاربران یا نبود کنترل مناسب روی سرویسهای اینترنتی میتواند امنیت کل زیرساخت را تحت تأثیر قرار دهد.
تعیین سطح دسترسی کاربران و سرویسها و جلوگیری از دسترسیهای غیرضروری به منابع سازمان.
کاهش ریسک دسترسی غیرمجاز، حذف یا تخریب اطلاعات و افزایش امنیت دادههای سازمان.
شناسایی نقاط آسیبپذیر و استفاده از راهکارهای امنیتی برای کاهش احتمال نفوذ و اختلال.
خدمات امنیت شبکه با توجه به ساختار و نیاز هر سازمان تعیین میشود. مهمترین بخشهایی که میتوان در یک پروژه امنیت شبکه بررسی و پیادهسازی کرد عبارتاند از:
طراحی و تنظیم سیاستهای امنیتی فایروال برای کنترل ترافیک ورودی و خروجی و محدود کردن دسترسیهای غیرضروری.
قبل از اجرای هر راهکار امنیتی، باید مشخص باشد شبکه چگونه طراحی شده، چه تجهیزاتی در آن استفاده شده، سرور ها کجا قرار دارندو کاربران از چه مسیری به منابع سازمانی دسترسی دارند. اجرای فایروال یا سایر تجهیزات امنیتی بدون شناخت ساختار شبکه ، همیشه به معنی ایجاد امنیت بیشتر نیست.
بررسی حسابهای کاربری، سطح دسترسیها و سیاستهای مورد استفاده برای دسترسی به منابع سازمان.
استفاده از راهکارهای تشخیص و جلوگیری از نفوذ برای شناسایی و کنترل فعالیتهای مشکوک در شبکه.
بررسی رخدادها و تغییرات مهم شبکه برای شناسایی رفتارهای غیرعادی و واکنش سریعتر به تهدیدهای امنیتی.
بررسی سرویسهای فعال، دسترسیهای شبکه و تنظیمات امنیتی سرورها با هدف کاهش سطح حمله سازمان.
فایروال یکی از مهمترین اجزای امنیت شبکه است که برای کنترل ارتباطات میان شبکه داخلی، اینترنت و سایر بخشهای شبکه مورد استفاده قرار میگیرد. قوانین فایروال باید متناسب با سرویسها و نیازهای واقعی سازمان تعریف شوند.
بسته به معماری شبکه و نیاز سازمان، میتوان از تجهیزات و راهکارهای مختلف برای ایجاد لایههای امنیتی استفاده کرد. البته لازم به ذکر است که امنیت شبکه از زیرساخت فیزیکی آن جدا نیست. کابل کشی نامناسب، مسیر های نامنظم ، رک نامناسب یا اتصالاتی که بدون استاندارد اجرا شده اند میتوانند در نگهداری و عیب یابی شبکه مشکل ایجاد کنند. به همین دلیل در پروژه های شبکه، وضعیت زیرساخت پسیو نیز باید درکنار تجهیزات فعال و راهکار های امنیتی مورد توجه قرار بگیرد. در صورت نیاز به اجرا و پیاده سازی این بخش ، خدمات پسیو شبکه شامل اجرای کابل کشی ، نصب و سازمان دهی تجهیزات و آماده سازی زیرساخت فیزیکی شبکه می شود. انتخاب راهکار مناسب باید بر اساس ساختار شبکه، تعداد کاربران، سرویسهای فعال و سطح حساسیت اطلاعات انجام شود.
| راهکار | کاربرد |
|---|---|
| Firewall | کنترل و فیلتر ترافیک شبکه |
| IDS / IPS | تشخیص و جلوگیری از فعالیتهای مشکوک |
| VPN | ایجاد ارتباط امن برای دسترسیهای راه دور |
| Antivirus / Endpoint Security | محافظت از سیستمهای کاربران و تجهیزات پایانی |
| Network Monitoring | بررسی وضعیت و رخدادهای شبکه |
نوع تهدید به ساختار شبکه و سرویسهای مورد استفاده بستگی دارد. برخی از تهدیدهای رایج که سازمانها باید برای آنها راهکار امنیتی داشته باشند عبارتاند از:
تلاش برای فریب کاربران و دریافت اطلاعاتی مانند نام کاربری، رمز عبور یا اطلاعات حساس.
نرمافزارهای مخربی که میتوانند باعث اختلال، سرقت یا تخریب اطلاعات شوند.
دسترسی افراد یا سرویسها به منابعی که نباید در اختیار آنها قرار داشته باشد.
تلاش مکرر برای کشف اطلاعات ورود به حسابهای کاربری و سرویسهای سازمان.
قبل از اجرای هر راهکار امنیتی، بهتر است وضعیت فعلی زیرساخت بررسی شود. یک ارزیابی اولیه میتواند نقاط ضعف و دسترسیهای غیرضروری را مشخص کند و اولویت اقدامات امنیتی را روشنتر سازد.
تقریباً هر سازمانی که از شبکه، سرور یا اطلاعات دیجیتال استفاده میکند به ملاحظات امنیتی نیاز دارد؛ اما در مجموعههایی که اطلاعات حساس یا سرویسهای حیاتی دارند، کنترل امنیت اهمیت بیشتری پیدا میکند.
برای حفاظت از اطلاعات، کاربران، سرورها و ارتباطات داخلی و اینترنتی.
برای کنترل دسترسی به سرویسها و کاهش ریسک دسترسی غیرمجاز.
برای ایجاد لایههای امنیتی بیشتر در برابر نشت، تخریب یا دسترسی غیرمجاز.
سپتاک خدمات شبکه در مشهد را با توجه به ساختار زیرساخت و نیاز هر سازمان بررسی و اجرا میکند. تمرکز این خدمات بر ایجاد لایههای امنیتی، کنترل دسترسی، ایمنسازی تجهیزات و سرویسها و بررسی رخدادهای شبکه است.
امنیت شبکه تا حد زیادی به وضعیت زیرساخت و تجهیزات فعال آن هم بستگی دارد . تجهیزاتی مانند روترها، سوئیچ ها و سایر تجهیزات باید به درستی پیکربندی و مدیریت شوند و در صورت نیاز ، در خدمات اکتیو شبکه ، تنظیمات امنیتی آنها نیز بررسی شود.
1. بررسی ساختار فعلی شبکه : قبل از اجرای هر راهکار امنیتی ، باید مشخص باشد که شبکه چگونه طراحی شده ، چه تجهیزاتی در آن استفاده شده ، سرور ها کجا قرار دارند و کاربران از چه مسیری به منابع سازمان دسترسی دارند. اجرای فایروال یا سایر تجهیزات امنیتی بدون شناخت ساختار شبکه ، همیشه به معنی ایجاد امنیت بیشتر نیسیت
2- شناسایی نقاط ضعف و دسترسی های غیر ضروری : بعد از شناخت ساختار شبکه ، تنظیمات شبکه و سطح دسترسی کاربران بررسی می شود. دسترسی های مدیریتی ، سرویس های فعال ، روش های از راه دور و تنظیمات امنیتی تجهیزات از مواردی هستند که باید مورد توجه قرار بگیرند. گاهی یک دسترسی قدیمی یا سرویسی که دیگر استفاده نمیشود ، می تواند ریسک غیر ضروری برای شبکه ایجاد کند.
3- طراحی راهکار امنیتی متناسب با شبکه : راهکار های امنیتی برای همه شرکت ها یکسان نیست . یه طور مثال یک مجموعه کوچک با چند سیستم کاربری، تنظیمات متفاوتی نسبت سازمانی دارد که چندین سرور ، شعبه و ارتباط ار راه دور و اطلاعات حساس دارد. در این مرحله بر اساس ساختار و نیاز واقعی مجموعه مشخص می شود که چه راکار هایی مانند فایروال vpn ، کنترل دسترسی ، IDS/IPS یا مانیتورینگ شبکه مورد نیاز است .
4- پیاده سازی و سخت سازی تجهیزات : بعد از مشخص شدن راهکار ، تنظیمات امنیتی روی تجهیزات و سرویس های شبکه اعمال می شود. محدود کردن دسترسی های غیر ضروری ، اصلاح تنظیمات امنیتی از جمله اقداماتی است که میتواند سطح امنیت شبکه را افزایش بدهد.
5- پایش و بررسی دوره ای امنیت شبکه : امنیت شبکه کاری نیست که فقط یک بار انجام بدیم و تموم بشه ، با اضافه شدن هر کاربر ، تغییر تجهیزات ، راه اندازی سرویس جدید یا ایجاد دسترسی از راه دور ، شرایط شبکه هم تغییر میکند، به همین دلیل بررسی دوره ای ، تنظیمات شبکه ، وضعیت تجهیزات ، میتواند به شناسایی مشکلات قبل از تبدیل شدن اونها به یک حادثه جدی کمک بکند بریا مجموعه هایی که نیاز به بررسی و رسیدگی مستمر دارند ، پشتیبانی شبکه در مشهد می تواند درکنار خدمات امنیتی ، به شناسایی و رفع مشکلات زیر ساختی و تنظیمات شبکه نیز کمک کند. .
بسته به نیاز سازمان، خدمات امنیت شبکه میتواند شامل ارزیابی امنیت، تنظیم فایروال، کنترل دسترسی، ایمنسازی تجهیزات و سرورها، IDS/IPS و مانیتورینگ رخدادهای امنیتی باشد.
خیر. فایروال یکی از لایههای امنیتی شبکه است. تنظیم صحیح قوانین، مدیریت دسترسیها، ایمنسازی تجهیزات و سرویسها و بررسی رخدادهای امنیتی نیز باید متناسب با ساختار سازمان انجام شود.
امنیت شبکه یک فرآیند مستمر است. با تغییر کاربران، تجهیزات، سرویسها و تهدیدهای جدید، تنظیمات و وضعیت امنیتی شبکه نیز باید دوباره بررسی شود.
اگر درباره امنیت زیرساخت شبکه، فایروال، کنترل دسترسی یا حفاظت از اطلاعات سازمان خود نیاز به مشاوره دارید، کارشناسان سپتاک میتوانند وضعیت فعلی شبکه را بررسی و راهکار متناسب با نیاز مجموعه پیشنهاد کنند.
درخواست مشاوره امنیت شبکه